
Tretze marcs de fàbrica, entre ells
- NIS2
- DORA
- ENS
- ISO 27001
La seguretat no es declara. Es demostra.
Violet Security registra cada troballa, cada control i cada signatura al costat de l’evidència que els avala. De l’abast a l’informe signat pel client, sense fulls de càlcul pel mig.
El problema
La feina tècnica només és una part
El que consumeix el marge envolta la vulnerabilitat.
Redactar l’informe, perseguir les correccions i demostrar el compliment al llarg del temps. Avui aquesta feina és manual i viu repartida entre fulls de càlcul, documents i correus.
-
L’informe triga més que el pentest
Tres o quatre setmanes extra per projecte per convertir les troballes en un lliurable presentable.
-
La llicència costa més que l’equip
Les suites enterprise del mercat es paguen per usuari i per mòdul, i obliguen a comprar el que no fas servir.
-
L’evidència no se sosté sola
Quan arriba l’auditor, reconstruir qui va aprovar què i quan és un exercici d’arqueologia documental.
Violet Security cobreix aquest buit: tot el cicle, de l’abast al retest amb remediació, signatura i evidència contínua en una sola plataforma.
La plataforma
Cinc mòduls sobre una mateixa base
Comparteixen l’inventari d’actius, el repositori d’evidència i el registre d’activitat. S’activen per separat segons el que necessiti cada client.
De la licitació al tancament, en vuit fases
Cada auditoria recorre el mateix cicle i deixa el seu registre. El client segueix l’avenç des del seu portal.
- Més de 100 parsers d’escàner amb deduplicació
- Fix First: prioritat per explotabilitat real (EPSS)
- Remediació amb SLA i verificació per retest
Controls, riscos i polítiques en un mateix lloc
Tretze marcs de fàbrica, declaració d’aplicabilitat i campanyes d’atestació. Cada control guarda la seva evidència i qui la va aprovar.
- Mapatge control a control assistit per IA
- Registre de riscos contra l’apetit definit
- Excepcions aprovades i amb data de caducitat
La configuració del teu núvol, comprovada cada dia
Les configuracions errònies d’AWS, Azure i GCP es detecten en continu i entren com a troballa, amb el seu recurs, el seu responsable i la seva data.
- Ports oberts, emmagatzematge públic i xifratge desactivat
- Comprovació contínua contra CIS, ISO 27001 i PCI DSS
- Postura mesurada sobre recursos realment comprovats
Del triatge a la revisió postincident, amb registre complet
Cada canvi d’estat queda datat i amb responsable, de manera que l’incident es pot reconstruir davant d’una notificació regulatòria.
- Command center i playbooks integrats
- Casos d’ús i cobertura MITRE ATT&CK
- Threat landscape i feeds d’IOC
El que el proveïdor declara, contrastat amb el que s’observa
Qüestionaris, revisió documental i anàlisi de la superfície exposada. La puntuació combina totes dues cares.
- Violet Score 0–1000 per proveïdor
- Anàlisi de superfície d’atac externa
- Vigilància contínua i baixa ordenada
Base comuna
- Un inventari d’actius
- Un repositori d’evidència
- Un registre d’activitat
- Violet AI als cinc mòduls
Audit Lifecycle
Vuit fases. Un sol expedient.
Cada auditoria avança pel mateix cicle, de la licitació al tancament. Res no es perd entre fases perquè cadascuna arrenca on va acabar l’anterior, sense canviar de sistema.
-
Tender
Gestió de la licitació, RFP i proposta.
-
Planned
Planificació de l’auditoria: abast, equip, finestres i regles d’enfrontament.
-
Testing
Execució tècnica en black, grey o white box.
-
Plan
Pla de remediació: deduplicació i priorització per risc explotable.
-
Remediate
Seguiment en Kanban amb responsables i SLA.
-
Retest
Verificació i comparació amb l’escaneig previ.
-
Certify
El client signa l’informe electrònicament; certificar és cosa d’una entitat acreditada.
-
Closed
Tancament, evidència contínua i postura registrada.
Compliment normatiu
La traçabilitat va deixar de ser opcional, i no només per NIS2 i DORA
Els marcs es mapen control a control contra les teves troballes, amb l’evidència que avala cadascun i la constància de qui la va aprovar.
-
Cada control, amb la seva evidència
El control queda unit a les troballes que l’afecten i al document que l’avala, amb data i aprovació.
-
El mapatge el fa la IA, el signa una persona
Violet AI proposa la correspondència entre marcs; la revisió i l’aprovació continuen sent humanes i queden registrades.
-
Avaluat no vol dir conforme
La cobertura d’avaluació són els controls realment avaluats sobre el total del marc; la conformitat, els que compleixen entre aquests. Cap de les dues xifres surt d’una autoavaluació.
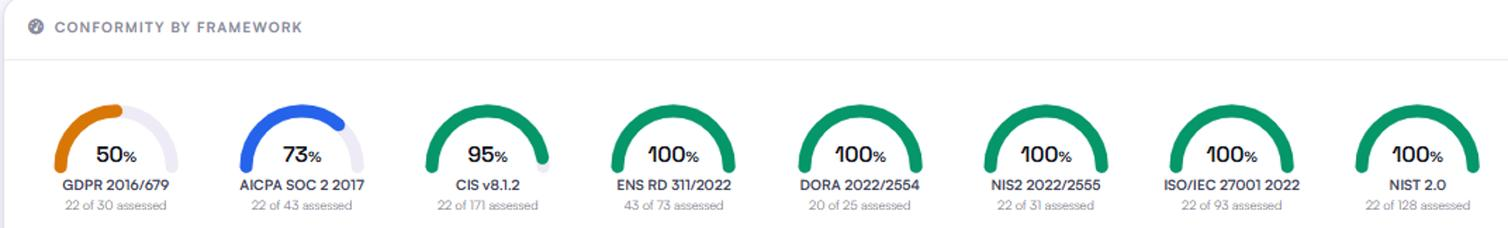
Marcs de fàbrica
- NIS2 Directiva UE 2022/2555
- DORA Reglament UE 2022/2554
- ENS RD 311/2022
- ISO 27001 ISO/IEC 27001:2022
- NIST CSF Cybersecurity Framework 2.0
- CIS CIS Controls v8.1.2
- GDPR Reglament UE 2016/679
- SOC 2 AICPA Trust Services
- ISO 22301 Continuïtat de negoci
- MITRE ATT&CK Enterprise
- OWASP ASVS i Top 10
- PCI DSS Versió 4.0
- CRA Cyber Resilience Act
Per què Violet
Quatre raons que es poden comprovar
No demanem un acte de fe. Cadascuna d’aquestes afirmacions es pot verificar durant la prova de concepte.
-
Abast
Cinc disciplines, un sol expedient
Auditoria, GRC, postura del núvol, resposta a incidents i risc de proveïdors comparteixen actius i evidència. Deixes de reconciliar cinc inventaris.
-
Regulació
El marc no és un afegit
NIS2, DORA, ENS, ISO 27001 o SOC 2 són la raó per la qual la plataforma registra el que registra, no una plantilla enganxada al final.
-
Economia
L’informe deixa de ser el coll d’ampolla
El temps que avui es perd redactant i perseguint correccions torna a l’equip tècnic.
-
Arquitectura
Aïllament estructural, no per configuració
Separació per tenant a la capa de dades, amb Row-Level Security i claus de xifratge segregades. El detall d’arquitectura, sota NDA abans de contractar la plataforma.
Resultats
El que canvia des de la primera auditoria
-
+100
auditories gestionades a la plataforma
-
−60 %
de temps per informe lliurable
-
100 %
d’evidències traçables, de l’abast al tancament
Serveis
La plataforma no substitueix el criteri
A més del producte, l’equip de Violet Solutions acompanya en el desplegament, la migració de l’històric i la posada en marxa del primer cicle complet.
Veure serveisSolucions
El mateix expedient, obligacions diferents
Una consultora factura hores; un banc respon davant del supervisor; un ajuntament ha de complir l’ENS. La plataforma és la mateixa; el que canvia és què cal demostrar.
Veure solucionsProva de concepte
Prova-ho amb les teves pròpies auditories
Muntem un entorn amb el teu abast real, les teves troballes i els teus marcs. Sense cost, sense targeta i sense compromís de continuïtat.
- Entorn dedicat i aïllat, llest en 48 hores
- Importem els resultats dels teus escàners i el teu històric
- Acompanyament tècnic durant tota la prova